Wer Benutzerkonten verwaltet, kennt das Muster: Der Eintritt einer neuen Kollegin wird per Ticket angestoßen, der Abteilungswechsel per E-Mail, der Austritt fällt irgendwann jemandem auf. Zwischen diesen Ereignissen sammeln sich Gruppenmitgliedschaften, Lizenzen, Teams-Rollen und Dateiserver-Rechte an, die niemand mehr zuordnen kann.
Das eigentliche Problem liegt dabei nicht in einem einzelnen System, sondern in der Summe: Fast jedes Unternehmen betreibt heute eine hybride Landschaft aus lokalem Active Directory und Dateiservern, Entra ID mit Microsoft 365, Teams und SharePoint in der Cloud sowie einer wachsenden Zahl von SaaS-Anwendungen mit eigener Benutzerverwaltung. Jede dieser Welten hat ihre eigene Konsole, ihr eigenes Rechtemodell und ihren eigenen Administrator. Ein Austritt, der im Active Directory sauber erledigt ist, ist in Entra ID vielleicht halb und in den SaaS-Anwendungen gar nicht angekommen.
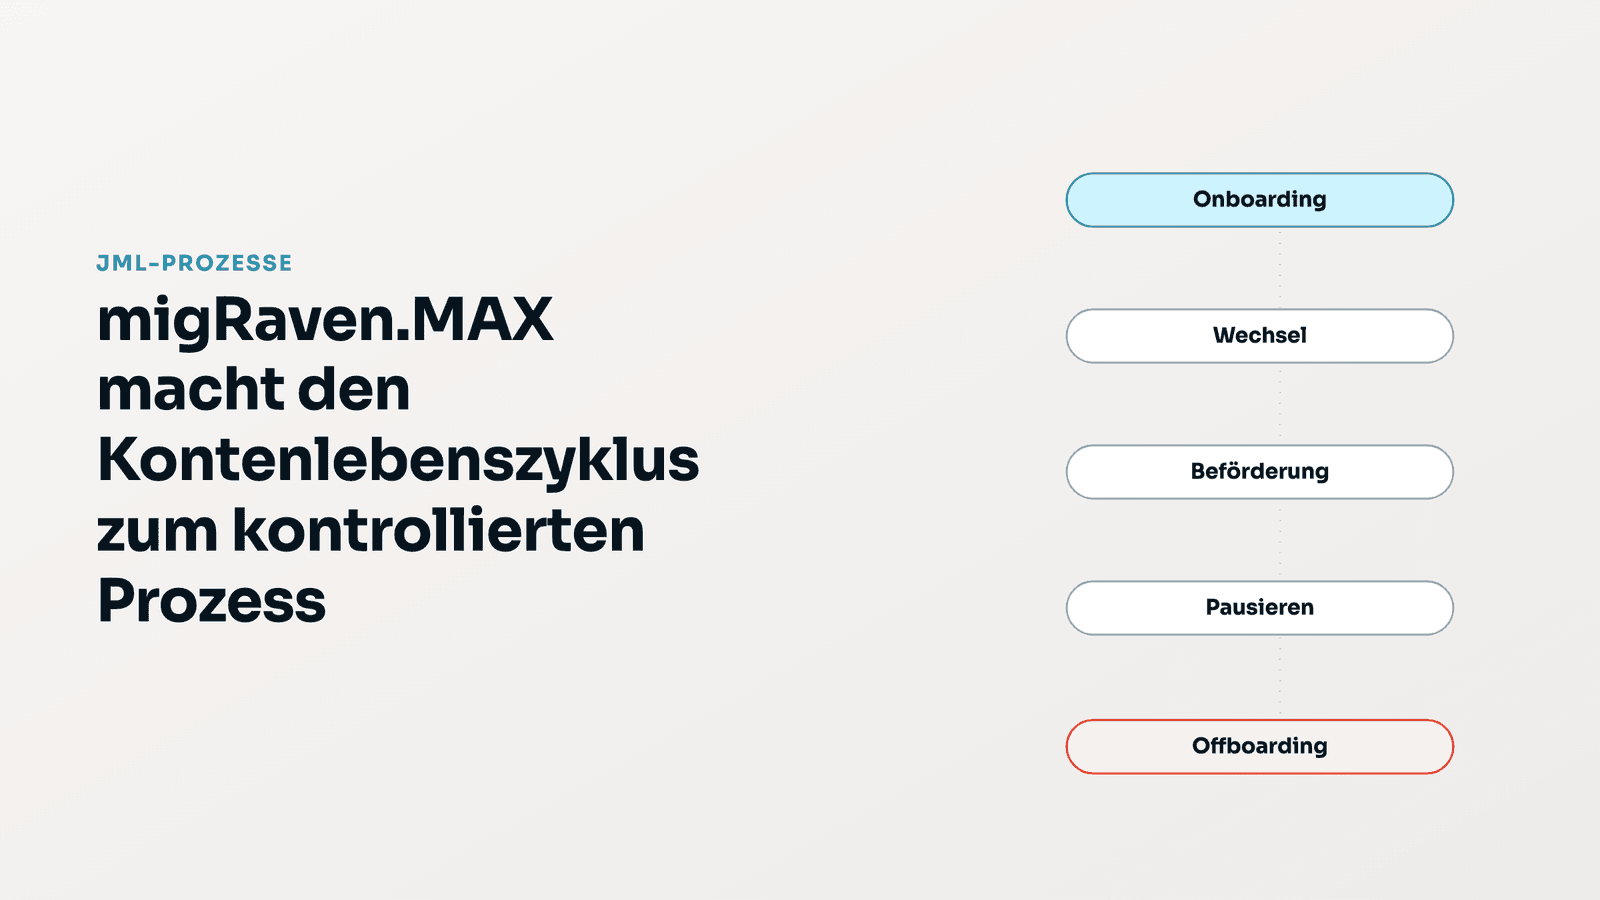
migRaven.MAX fasst die Ereignisse des Kontenlebenszyklus jetzt in fünf Lifecycle-Prozessvorlagen zusammen, die alle drei Welten in einem einzigen Ablauf behandeln. Neu ist dabei weniger die Automatisierung als ihre Zügelung: Jeder Prozess zeigt vorher, was er tun wird, läuft über eine zentrale Aktionswarteschlange mit Vier-Augen-Prinzip und hinterlässt eine lückenlose Historie. Eine integrierte KI begleitet diesen Ablauf als Buddy — sie ist an jeder Station dabei, hilft dort, wo Menschen erfahrungsgemäß schludern, und prüft mit, bevor etwas in die Freigabe geht.
Was bisher galt
In den meisten Unternehmen ist der Kontenlebenszyklus kein Prozess, sondern eine Gewohnheit. Der Joiner wird nach dem Vorbild eines Kollegen angelegt, mit allen Gruppen, die dieser über Jahre angesammelt hat. Der Mover behält seine alten Rechte, weil niemand weiß, welche davon noch gebraucht werden. Der Leaver wird deaktiviert, seine Mailbox-Gruppen, Teams-Ownerschaften, Lizenzen und Dateiserver-Freigaben bleiben. Skripte helfen punktuell, dokumentieren aber selten, warum sie etwas getan haben. Wer später vor einem Auditor steht, findet ein Aktionsprotokoll ohne Begründung, oder eine Begründung ohne Aktion.
In hybriden Umgebungen verschärft sich das Muster. Die On-Premises-Welt mit Active Directory, Dateiservern und DFS wird von einem Team betreut, Entra ID und Microsoft 365 von einem anderen, und die SaaS-Anwendungen von den Fachabteilungen, die sie eingeführt haben. Der Entra-Connect-Abgleich synchronisiert das Konto, aber weder Teams-Ownerschaften noch Lizenzen noch SharePoint-Freigaben noch die Verknüpfungen in Drittanwendungen. Ein Leaver wird deshalb typischerweise dreimal offboardet, oder einmal und dann vergessen. Niemand kann die Frage „Hat diese Person noch irgendwo Zugriff?" ohne Rundmail beantworten.

Fünf Prozessvorlagen für den ganzen Lebenszyklus
Die Seite „JML-Prozesse" bündelt den Kontenlebenszyklus in fünf Vorlagen. Jede beschreibt, welche Schritte in welchen Systemen anstehen, ob sie terminiert oder sofort laufen und wie lange alte Berechtigungen nachlaufen dürfen:
- Onboarding — Der Benutzer wird sofort als deaktiviertes Konto angelegt und erst zum Eintrittstermin aktiviert; Persona, Profile und Basisgruppen werden zum Termin angewendet.
- Wechsel — Rollen-, Abteilungs- oder Standortwechsel: neue Berechtigungen sofort, nicht mehr benötigte alte nach einer Karenzzeit von 14 Tagen entzogen.
- Beförderung — Sonderfall des Wechsels: neue privilegierte Zugriffe gehen immer in die Vier-Augen-Freigabe, alte Rechte laufen mit 30 Tagen großzügiger aus.
- Pausieren — Konto vorübergehend deaktivieren, etwa bei Elternzeit oder Sabbatical; optional werden zusätzlich alle Berechtigungen entzogen.
- Offboarding — Austritt terminiert: Konto deaktivieren, in die Offboarding-OU verschieben, Gruppen, Lizenzen, Mailbox- und M365-Gruppen, Teams-Rollen, SharePoint-Freigaben, Dateiserver-Rechte und SaaS-Verknüpfungen entziehen.
Zusammen decken die fünf Vorlagen 23 Schritte in acht Zielsystemen ab: Active Directory (9 Schritte), Entra ID (3), Microsoft 365 (3), SharePoint/Teams (1), Dateiserver (2), SaaS (2), die migRaven-eigenen Lifecycle-Profile (2) und MAX selbst (1). Alle Vorlagen laufen standardmäßig terminiert — ohne Datum liegt der Ausführungszeitpunkt einen Tag in der Zukunft, Sofortausführung ist eine bewusste Ausnahme. Rechte-Entzüge sind als Positivliste nur für Offboarding und Pausieren-mit-Entzug möglich; ein Wechsel kann strukturell nie in den vollen Entzug laufen.
Vor dem Start zeigt eine Vorschau die geplanten Schritte je System — beim Austritt einschließlich der Gastkonten, für die die ausscheidende Person Sponsor ist: Ohne benannte Nachfolge werden diese Sponsorships beendet, Gastkonten ohne verbleibenden Sponsor werden im selben Prozess deaktiviert. Für Persona- und Profilwechsel ist ein WhatIf-Dialog verpflichtend, der direkte und indirekte Auswirkungen getrennt nach „rein" und „raus" ausweist, inklusive der Dateiserver-Folgen über Gruppenmitgliedschaften.

Die KI als Buddy: immer dabei, immer prüfend
Ein Buddy ist der Kollege, der neben einem sitzt: Er kennt das Haus, erklärt, was gerade schiefgelaufen ist, liest mit, bevor etwas rausgeht, und sagt Bescheid, wenn eine Begründung nicht trägt. Genau diese Rolle hat die KI in migRaven.MAX. Sie sitzt nicht dort, wo sie am meisten Eindruck macht, sondern dort, wo Prozesse in der Praxis scheitern: an fehlenden Begründungen, unverständlichen Fehlermeldungen und der Frage, wo im Produkt man eigentlich hin muss.
- Auditfähige Begründung. Jeder Prozessstart und jeder Persona- oder Profilwechsel verlangt eine Begründung. Die KI prüft sie auf Qualität und schlägt Formulierungen vor, folgt dabei aber einer harten Regel: Sie begründet nur das Warum, nie das Was, und sie erfindet weder Ticket noch Richtlinie noch Risiko. Lässt sich aus der Eingabe kein Grund ableiten, antwortet sie mit „fehlender Grund" statt mit einer plausiblen Floskel.
- Fehleranalyse in Klartext. Schlägt ein Schritt fehl, sieht die Fachabteilung keine LDAP-Fehlernummer, sondern Ursache, Auswirkung und nächste Schritte in Deutsch, mit Empfehlung, ob ein erneuter Versuch sinnvoll ist. 43 normalisierte Fehlerklassen sind so hinterlegt; bei geschützten AD-Systemobjekten heißt es ausdrücklich: nicht wiederholen, eine Freigabe hebt den Systemschutz nicht auf.
- Navigation und Kontext. Der Assistent MAX beantwortet Fragen wie „Wie starte ich ein Offboarding mit Nachfolge für Gastkonten?" aus einem kuratierten Hilfe-Wissensgraphen und führt direkt zur richtigen Seite. Jedes Konto im Prozessassistenten ist ein Einstiegspunkt in den Chat, gebunden an die eindeutige Objekt-ID, nicht an einen Namen.
- Beratung. Im Beratungsmodus empfiehlt MAX die Einführungsreihenfolge und begründet sie mit bestätigten Befunden aus dem eigenen Verzeichnis: erst das Offboarding stabilisieren, dann die Benutzeranlage standardisieren, zuletzt Rollenwechsel automatisieren.
- Zusammenfassung. In der Benutzerverwaltung erstellt die KI aus den Kontodetails ein kompaktes Konto-Essay mit den nächsten Prüfschritten für Administratoren.
Was die KI nicht darf, ist ebenso genau festgelegt: Sie ändert nie direkt etwas im Verzeichnis, führt keinen Passwort-Reset über den Assistenten aus und kann keine Ausführung ohne Warteschlange und Freigabe anstoßen. Selbst dort, wo der Assistent auf Zuruf handeln darf — etwa ein Konto deaktivieren oder eine Gruppenmitgliedschaft ändern —, entsteht daraus keine direkte Änderung, sondern ein freigabepflichtiger Auftrag in derselben Warteschlange mit einem Abbruchfenster von 30 Sekunden. Massendeaktivierungen sind auf 200 Konten je Aufruf begrenzt und tragen eine gemeinsame Begründung ins Protokoll. Ein Passwort-Reset ist über den Assistenten gar nicht möglich; er verweist auf die Kontoseite, auf der das Einmalpasswort erst nach bestätigtem Reset und über den geschützten Versandweg übergeben wird.
Auf einen Blick
- Hybrid — ein Prozess über On-Premises (Active Directory, Dateiserver), Cloud (Entra ID, Microsoft 365, Teams, SharePoint) und SaaS-Anwendungen; kein Wechsel der Konsole, keine Rundmail.
- Fünf Prozessvorlagen — Onboarding, Wechsel, Beförderung, Pausieren, Offboarding; 23 Schritte in acht Zielsystemen; Standard ist terminiert.
- Zentrale Aktionswarteschlange mit 102 Aktionstypen, Agenten und Vier-Augen-Prinzip; privilegierte Gruppen werden anhand ihrer Sicherheitskennung erkannt und umgehen die Freigabe auch ohne benannten Owner nicht.
- KI als Buddy, der hilft und prüft, aber nie selbst ausführt: Begründungen prüfen und vorschlagen (15 bis 300 Zeichen, ohne erfundene Gründe), 43 Fehlerklassen in Klartext, Hilfe-Wissensgraph mit Navigation, Beratungsinterview, Konto-Zusammenfassung.
- Persona-Compliance prüft in wählbaren Intervallen zwischen 15 Minuten und 24 Stunden; Karenzzeiten sind in der Zeitreise nachvollziehbar.