Lösung · Identity Security & Governance
Identitäten intelligent verwalten und schützen.
Bringen Sie Identitäten, Rollen und Zugriffsrechte in Einklang. migRaven.MAX verbindet Identity Management (IDM), Identity and Access Management (IAM) und Governance: Sie schaffen klare Rollen, steuern Eintritt, Wechsel und Austritt und halten Berechtigungen passend zur Aufgabe vor. Max AI unterstützt Ihre Entscheidungen auf Basis Ihrer vorhandenen Umgebung.
Schneller arbeitsfähig
Konten und passende Zugriffe zum Eintritt vorbereiten und bereitstellen.
Weniger Zugriffsrisiken
Überflüssige Rechte erkennen und bei Wechseln oder Austritten gezielt entziehen.
IT spürbar entlasten
Wiederkehrende Aufgaben standardisieren und Fachverantwortliche einbinden.
Entscheidungen nachvollziehen
Gründe, Freigaben und Ergebnisse im Zusammenhang dokumentieren.
Menschen, Konten und Berechtigungen entwickeln sich auseinander
Neue Aufgaben bringen neue Rechte. Ohne klare Regeln bleiben bisherige Zugriffe bestehen – verteilt über lokale Systeme, Cloud-Dienste und Anwendungen.
Rechte wachsen mit.
Beim Eintritt werden bestehende Konten als Vorlage kopiert. Nach einem Wechsel bleiben alte Gruppen und Zugriffe erhalten.Konten bleiben zurück.
Eine Person nutzt mehrere Konten und Anwendungen. Eine Deaktivierung im Active Directory erledigt nicht automatisch den gesamten Austritt.Verantwortung ist unklar.
Wer entscheidet über einen Zugriff? Wer übernimmt Gruppen, Ressourcen oder die Betreuung externer Gäste?Abstimmung kostet Zeit.
Tickets, E-Mails und Einzelskripte verteilen Aufgaben auf mehrere Teams. Der Gesamtstatus und die Gründe für Änderungen sind schwer nachzuvollziehen.Identitäten, Zugriffe und Verantwortung gemeinsam steuern
migRaven.MAX verbindet die Sicht auf vorhandene Konten und Berechtigungen mit deren Verwaltung. So entsteht ein durchgängiger Ablauf von der Analyse über die Rollenvergabe bis zur regelmäßigen Prüfung – systemübergreifend für Active Directory und Fileserver, Entra ID und Microsoft 365 sowie angebundene Anwendungen.
0Tage
Time-to-Value
12.480
Identitäten
0%
davon NHI
M. Weber
Marketing
Agentur Nord
Extern
svc-backup01
NHI · Dienstkonto
api-crm-sync
NHI · Token
FS · Marketing
Datenklasse geprüft
SharePoint · Kampagnen
Datenklasse geprüft
FS · Finanzen
Datenklasse geprüft
CRM · Kontakte
Datenklasse geprüft
Identitäten verwalten
Konten einer Person zuordnen, nach definierten Vorgaben anlegen, verändern, pausieren und deaktivieren.
Zugriffe passend vergeben
Rollenprofile für den Grundbedarf nutzen und konkrete Berechtigungen durch die zuständigen Fachbereiche verwalten lassen.
Kontrolle dauerhaft erhalten
Änderungen prüfen und freigeben, Verantwortlichkeiten festlegen und Berechtigungen regelmäßig überprüfen.
Aus gewachsenen Rechten klare Rollen entwickeln
Ein tragfähiges Identitäts- und Zugriffsmanagement beginnt mit Ihrer bestehenden Umgebung. migRaven.MAX verbindet Bestandsaufnahme, Bereinigung und Role Mining. So entwickeln Sie aus gewachsenen Berechtigungen fachlich geprüfte Rollenprofile – als Grundlage für eine verlässliche Verwaltung und die Automatisierung wiederkehrender Aufgaben.
1 · Zusammenhänge verstehen
Konten, Gruppen, Rollen und Ressourcen gemeinsam betrachten. Direkte und indirekte Berechtigungspfade sowie verknüpfte Konten sichtbar machen.
2 · Altlasten bereinigen
Überflüssige Mitgliedschaften, verwaiste Gruppen und unklare Zuständigkeiten aufarbeiten, bevor sie in neue Abläufe übernommen werden.
3 · Rollenprofile ableiten
Mit Role Mining bestehende Gruppenmitgliedschaften analysieren und daraus Rollenprofile zur fachlichen Prüfung ableiten.
4 · Vorgaben anwenden
Personas legen Vorgaben für Kontotypen fest. Rollenprofile steuern passende Gruppenmitgliedschaften; mehrere Profile bilden übergreifende Aufgaben ab.
0
Konten betrachtet
0
Altlasten bereinigt
0
Rollenprofile
Für jede Veränderung einen verlässlichen Ablauf schaffen
Fünf Prozessvorlagen verbinden die nötigen Schritte. Termine, Übergangszeiten und Freigaben sorgen dafür, dass Veränderungen planbar bleiben.
Eintritt · passend ausgestattet starten
Konten vorbereiten und zum Eintrittstermin aktivieren. Persona und Rollenprofile legen fest, welche Basisgruppen und Zugriffe benötigt werden. Eine Duplikatsprüfung hilft, bestehende Konten zu erkennen.
Wechsel · Rechte und Verantwortung anpassen
Bei einem Aufgaben-, Abteilungs- oder Standortwechsel neue Berechtigungen bereitstellen. Die zuständigen Owner prüfen, welche bisherigen Zugriffe und Verantwortlichkeiten weiterhin passen. Nicht mehr benötigte Rechte werden nach einer festgelegten Übergangszeit entzogen.
Beförderung · privilegierte Zugriffe prüfen
Erweiterte Berechtigungen bewusst vergeben. Neue privilegierte Zugriffe durchlaufen die Vier-Augen-Freigabe; Übergangszeiten berücksichtigen die laufende Übergabe.
Pausieren · Abwesenheit und Rückkehr sicher steuern
Bei längerer Abwesenheit, etwa Elternzeit oder Sabbatical, Konten kontrolliert deaktivieren. Je nach festgelegtem Vorgehen zusätzlich Berechtigungen entziehen. Vor der Reaktivierung prüfen die Verantwortlichen, ob Zugriffe und Verantwortlichkeiten noch zur aktuellen Aufgabe passen.
Austritt · Zugriffe beenden und Verantwortung übergeben
Verknüpfte Konten, Gruppen, Lizenzen und Freigaben gemeinsam berücksichtigen. Nachfolger bestätigen die Übernahme von Verantwortlichkeiten – auch für betreute Gastkonten. Ungeklärte Übergaben bleiben sichtbar. Automatisierte Aktionen und bestätigungspflichtige Aufgaben werden im selben Prozess verfolgt.
Persona Vertrieb Innendienst · 3 Basisgruppen · Duplikatsprüfung ohne Treffer
Neue Rechte bereitgestellt · Owner-Prüfung 2 offen · Übergangszeit 14 Tage
Admins-Marketing (privilegiert) · Vier-Augen-Freigabe 1 / 2
Konto deaktiviert · Lizenz entzogen · Prüfung vor Reaktivierung geplant
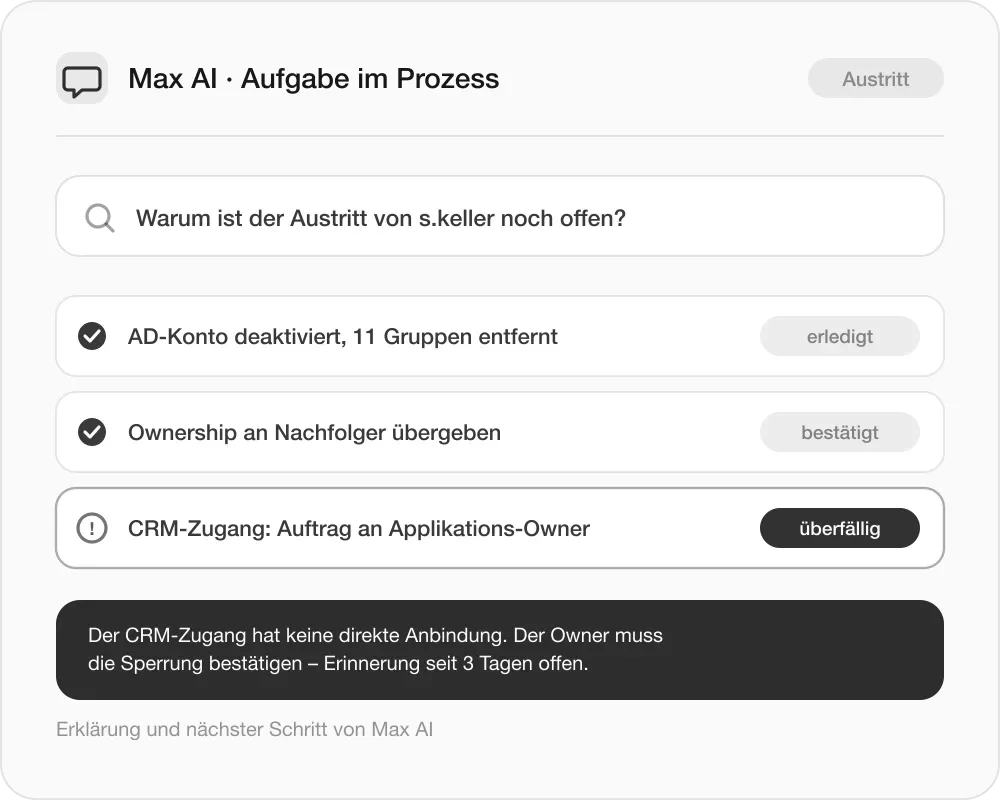
11 Gruppen entfernt · Ownership übergeben · CRM-Auftrag an App-Owner
Zugriffe dort entscheiden lassen, wo der Bedarf bekannt ist
Rollenprofile decken den Grundbedarf ab. Für projektspezifische und veränderliche Zugriffe übernehmen Data Owner und Gruppenverantwortliche die fachlichen Entscheidungen innerhalb vorgegebener Regeln. Ownership bedeutet fachliche Verantwortung – die Zuordnung als Data Owner erteilt nicht automatisch Zugriff auf die Dateien.
Verantwortliche benennen
Datenbereichen, Gruppen und externen Gastkonten zuständige Personen zuordnen. So ist klar, wer Bedarf und weitere Nutzung beurteilt.
Self-Service ermöglichen
Berechtigungen verwalten sowie Verzeichnisse und Teams anhand definierter Vorlagen erstellen. Zuständigkeiten und Vorgaben begleiten die Nutzung.
Zugriffe regelmäßig überprüfen
Fachverantwortliche prüfen, ob Berechtigungen und Gastkonten weiterhin benötigt werden. Entscheidungen werden nachvollziehbar festgehalten.
Auswirkungen verstehen. Änderungen freigeben. Ergebnisse prüfen.
Vor der Ausführung wird sichtbar, welche Systeme, Konten und Berechtigungen betroffen sind. Entscheidungen und technische Umsetzung bleiben in einem nachvollziehbaren Ablauf verbunden.
1 · Vorschau und Begründung
Geplante Zugänge und Entzüge prüfen, indirekte Auswirkungen berücksichtigen und den Anlass der Änderung dokumentieren.
2 · Freigabe und Ausführung
Änderungen über den vorgesehenen Freigabeprozess bestätigen und über die zentrale Aktionswarteschlange terminiert ausführen.
3 · Vollständig abschließen und nachweisen
Technische Schritte und offene Aufgaben verfolgen. Ein Vorgang ist erst abgeschlossen, wenn auch erforderliche Entscheidungen, Übergaben und manuelle Aufgaben erledigt sind. Gründe, Freigaben und Ergebnisse bleiben nachvollziehbar.
0+
Zugänge
0−
Entzug
0
Systeme
0
indirekt betroffen
Unterstützung auf Basis Ihrer tatsächlichen Umgebung
Max AI hilft, Ihre bestehende Umgebung zu verstehen, Rollenmodelle vorzubereiten und die Einführung Ihres Identitäts- und Zugriffsmanagements zu planen. Im Alltag unterstützt Max AI bei Aufgaben und Entscheidungen. Fachliche Prüfung und Freigabe bleiben bei den Verantwortlichen. Sie bestimmen den freigegebenen KI-Anbieter und die nutzbaren Modelle; Änderungen bleiben an die vorgesehenen Berechtigungen und Freigaben gebunden.
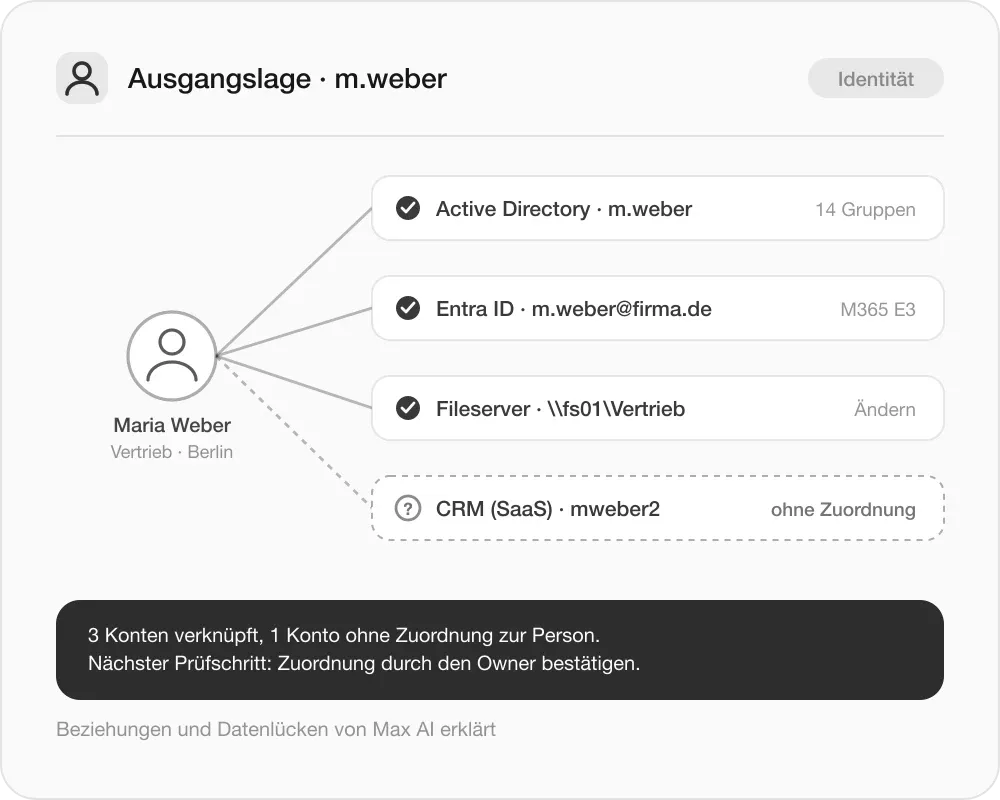
Ausgangslage verstehen
Ausgangslage verstehen
Erfasste Identitäten, Zugriffe und Beziehungen erklären. Auffälligkeiten und Datenlücken benennen und nächste Prüfschritte aufzeigen.
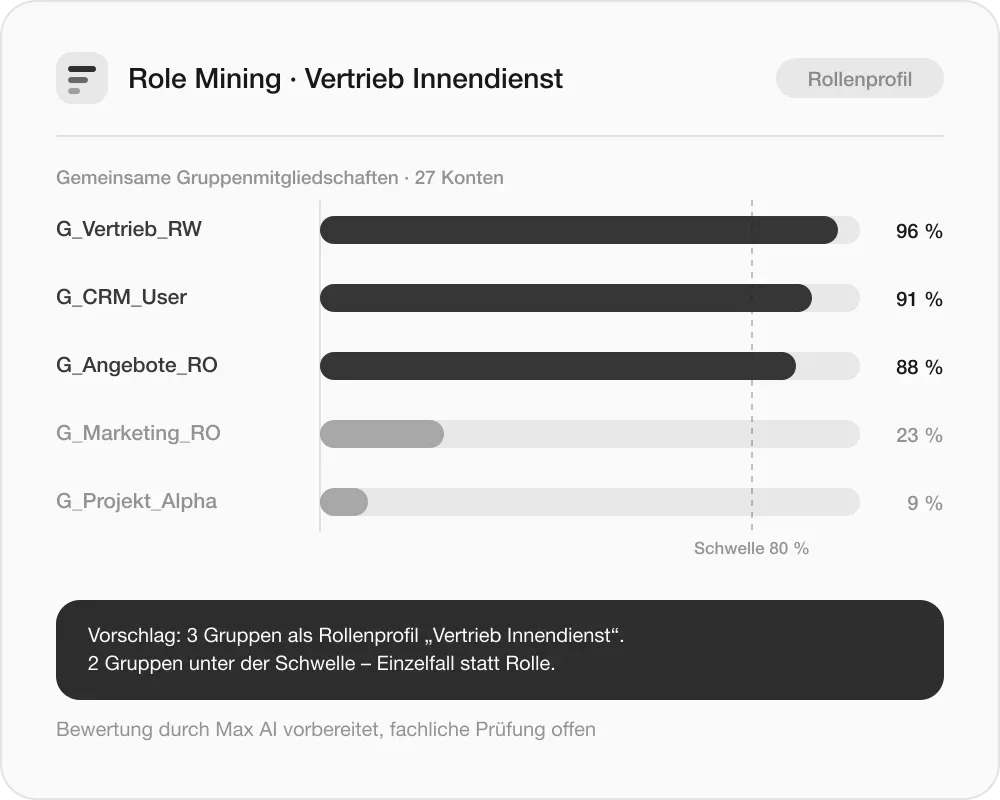
Rollenmodelle vorbereiten
Rollenmodelle vorbereiten
Ergebnisse aus Analyse und Role Mining erläutern und die fachliche Bewertung möglicher Rollenprofile unterstützen.
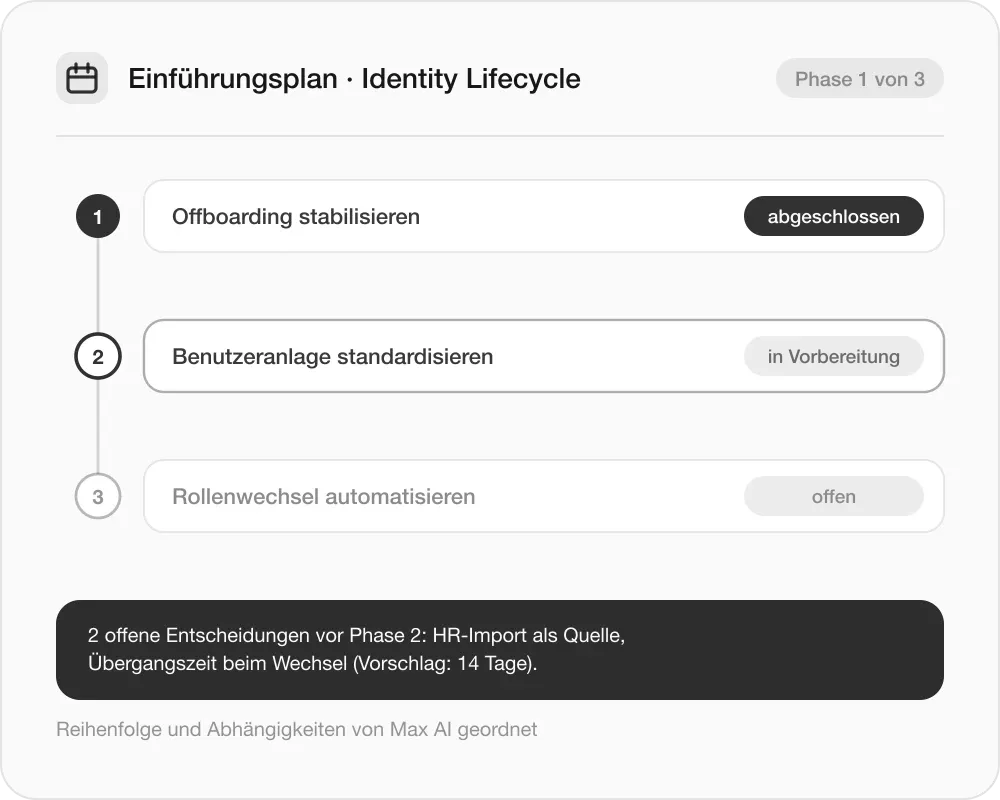
Einführung planen
Einführung planen
Ziele, Abhängigkeiten und Integrationsschritte ordnen. Einen passenden ersten Prozessumfang vorbereiten und offene Entscheidungen sichtbar machen.
Im Alltag begleiten
Im Alltag begleiten
Aufgaben und Fehlermeldungen verständlich erklären, Begründungen verbessern und bei den nächsten Schritten unterstützen.
An vorhandene Systeme und Abläufe anknüpfen
Beginnen Sie mit Transparenz und geordneten Strukturen. Standardisieren Sie anschließend die wichtigsten Prozesse und erweitern Sie sie passend zu Ihrer Umgebung.
Vorhandene Grundlagen nutzen
Microsoft-Systeme anbinden und bestehende Konten sowie Berechtigungen analysieren. HR-Datenimporte, Schnittstellen und vorhandene Skripte können nach Bedarf integriert werden.
SaaS-Anwendungen in den Prozess einbinden
Für SaaS-Anwendungen erhalten die zuständigen Applikations-Owner konkrete Aufträge und bestätigen deren Umsetzung. Offene und überfällige Aufgaben werden nachverfolgt. So bleiben auch Zugriffe außerhalb der direkt angebundenen Systeme Teil Ihrer Identitäts- und Zugriffsverwaltung.
Einführung mit klarer Reihenfolge
Offboarding stabilisieren · Benutzeranlage standardisieren · Rollenwechsel auf geprüfter Grundlage automatisieren.
Prüfen, ob Berechtigungen weiterhin passen
Identitätsverwaltung bleibt eine laufende Aufgabe. Regelmäßige Prüfungen, dokumentierte Änderungen und vergleichbare Kennzahlen helfen, die erreichte Ordnung zu erhalten.
Abweichungen erkennen
Konten und ihre Zuordnung zu definierten Vorgaben regelmäßig prüfen und Handlungsbedarf sichtbar machen.
Verantwortung nachhalten
Ownership und Rezertifizierung in den Betrieb einbinden. Auch Gäste und übertragene Zuständigkeiten berücksichtigen.
Fortschritt belegen
Die Entwicklung von Kontenhygiene, Risiken und Ownership-Abdeckung anhand von Kennzahlen und Änderungshistorie nachvollziehen.
0%
Kontenhygiene · +8
0
Risiko-Score · −11
0%
Ownership · +22
Häufige Fragen
zum Identitäts- und Zugriffsmanagement
Schnelle Antworten zu Rollen, Prozessen und Freigaben. Was offen bleibt, klärt direkt unserTeam– ohne Umwege.
Kontakt aufnehmen