Lösung · Security & Risk Management
Sicherheitsrisiken erkennen, bewerten und reduzieren.
Gewachsene Strukturen in Active Directory, Azure und auf Fileservern machen es schwer zu erkennen, welche Konten, Gruppen, Berechtigungen und Zugriffspfade tatsächlich kritisch sind. migRaven MAX analysiert diese Zusammenhänge systemübergreifend, priorisiert Risiken und macht Veränderungen nachvollziehbar.
Risiken erkennen
Privilegierte Konten, kritische Gruppen und Pfade sichtbar machen
Risiken priorisieren
Risikotreiber und High-Risk-Strukturen zuerst untersuchen
Ursachen verstehen
Veränderungen, Aktivitäten und Berechtigungspfade zusammenführen
Risiken überwachen
Neue oder wiederkehrende Auffälligkeiten früh erkennen
Gewachsene IT-Strukturen machen Risiken schwer erkennbar
Privilegien verteilen sich über viele Ebenen.
Direkte Mitgliedschaften zeigen nur einen Teil. Verschachtelte Gruppen und indirekte Pfade können weitreichende Zugriffe erzeugen.Kritische Gruppen sind nicht offensichtlich.
Eine unscheinbare Gruppe kann durch ihre Position in vielen Berechtigungspfaden besonders relevant sein.Der Ist-Zustand erklärt nicht die Ursache.
Für eine Bewertung muss nachvollziehbar sein, wann eine kritische Konstellation entstanden ist und wer betroffen war.Verhalten fehlt als Kontext.
Struktur allein zeigt nicht, ob ein Risiko aktuell auffällig ist. Regeltreffer, Anmeldemuster und Ereignisse liefern zusätzlichen Kontext.Risiken entstehen erneut.
Neue Mitgliedschaften, Kontoaktivitäten und Konfigurationsänderungen können einen bereinigten Zustand jederzeit verändern.Security-Risiken im Zusammenhang analysieren
Strukturelle Risiken, Veränderungen und Aktivitäten laufen in migRaven.MAX zusammen — für eine begründete Bewertung statt einer Momentaufnahme.
Strukturelle Risiken erkennen
Privilegierte Konten, Admin- und High-Risk-Gruppen, Zyklen sowie direkte und indirekte Berechtigungspfade analysieren.
Kritische Veränderungen nachvollziehen
Historischer Verlauf und Veränderungsanalyse zeigen, wann sich Rechtestrukturen geändert haben und welche Konten betroffen waren.
Auffällige Aktivitäten untersuchen
Regeltreffer, Anmeldemuster, Ruhekonten und Windows-Systemereignisse als zusätzlichen Kontext für die Bewertung nutzen.
Risiken dauerhaft überwachen
Audit-Monitoring und Alerting machen neue oder wiederkehrende Auffälligkeiten früh sichtbar.
Vom Finding zur kontrollierten Sicherheitsmaßnahme
MAX schafft die Entscheidungsgrundlage. Änderungen an produktiven Identitäts-, Berechtigungs- und Zugriffsstrukturen erfolgen kontrolliert durch die zuständigen IT- und Security-Verantwortlichen.
Erkennen
Privilegierte Konten, kritische Gruppen, auffällige Berechtigungen und riskante Zugriffsstrukturen identifizieren.
Priorisieren
Risikotreiber sowie besonders relevante Identitäten, Gruppen, Berechtigungen und Ressourcen zuerst untersuchen.
Verstehen
Berechtigungs- und Zugriffspfade, historische Veränderungen, Aktivitäten und Systemereignisse im Zusammenhang nachvollziehen.
Bewerten & Handeln
Entscheiden, welche Zugriffe, Gruppenmitgliedschaften, Berechtigungen oder Strukturen angepasst werden müssen.
Überwachen
Neue Veränderungen, Regeltreffer, auffällige Aktivitäten und wiederkehrende Risiken kontinuierlich erkennen.
Jeder Schritt bleibt nachvollziehbar — vom ersten Fund bis zur Freigabe.
Komplexe Findings schneller verstehen
Max AI unterstützt dabei, Analyseergebnisse, Kennzahlen und Risikotreiber verständlich einzuordnen.
Analyseergebnisse erklären
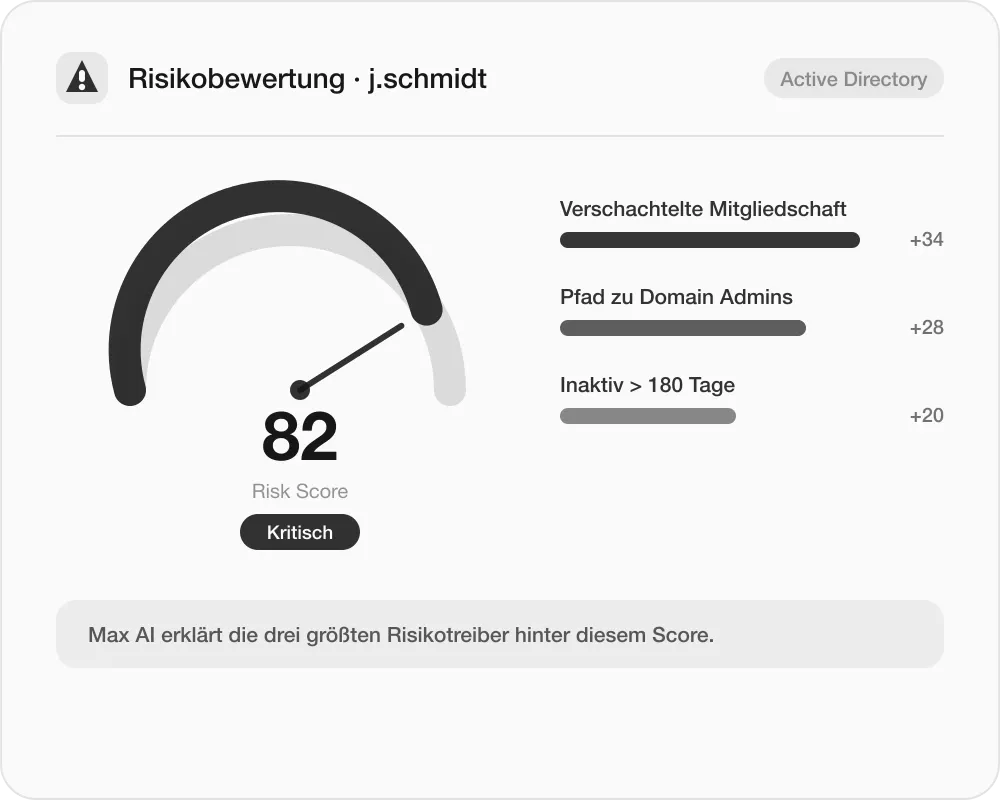
Analyseergebnisse erklären
Warum wird ein Objekt als kritisch bewertet? Max AI erläutert Kennzahlen, Risikotreiber und Analyseergebnisse verständlich.
Zusammenhänge einordnen
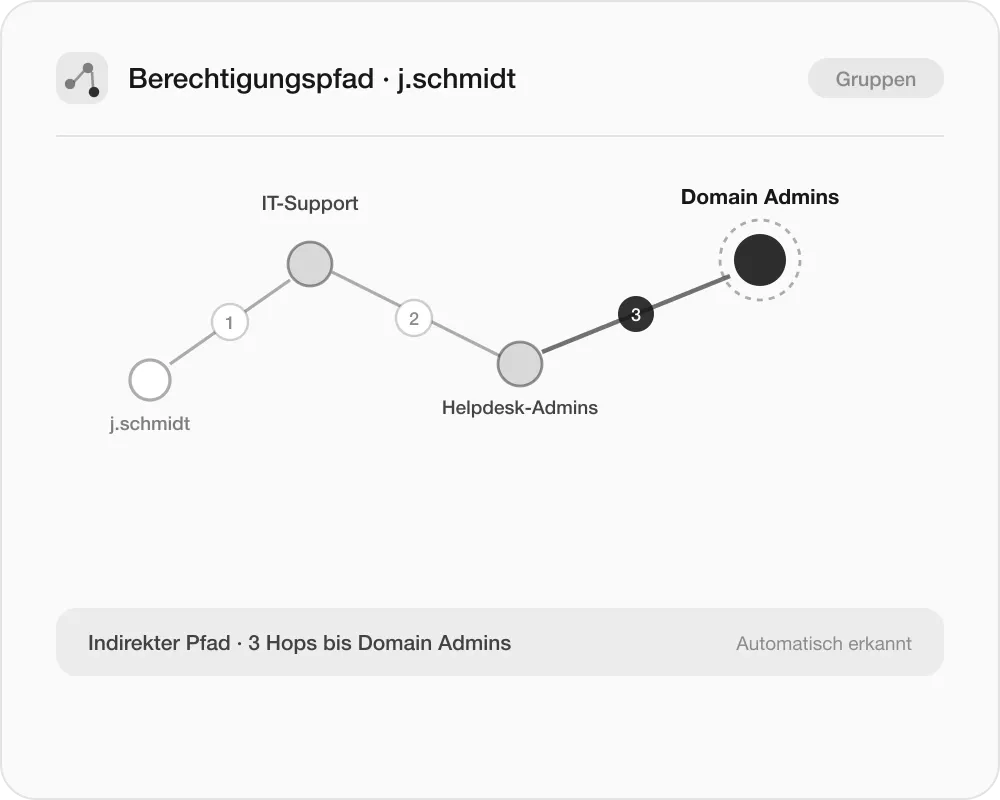
Zusammenhänge einordnen
Findings im Kontext von Konten, Gruppen, Pfaden und Veränderungen schneller erfassen und bewerten.
Untersuchungen beschleunigen
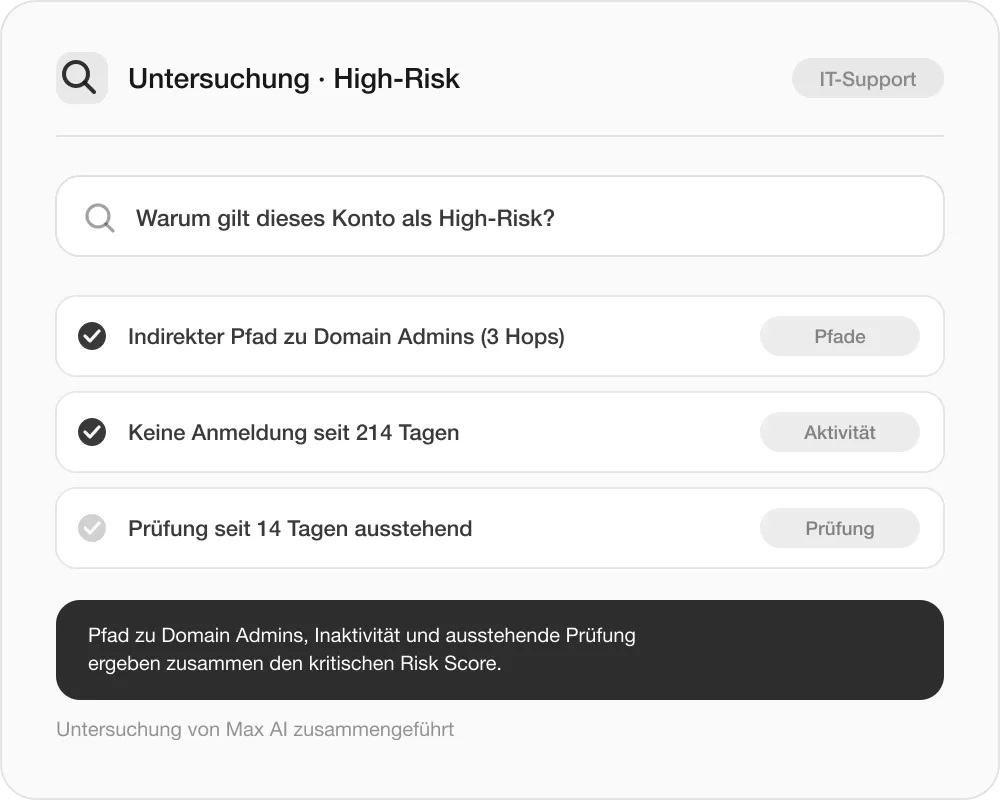
Untersuchungen beschleunigen
Komplexe Fragestellungen auf Basis der in MAX vorhandenen Informationen gezielt untersuchen.
Von punktuellen AD-Prüfungen zu kontinuierlicher Risikotransparenz
Beide Wege zeigen den Berechtigungsstand — nur einer erklärt auch, wie er entstanden ist und ob er sich wiederholt.
Punktuelle AD-Prüfung
Einzelne Reports und Skripte
Gruppenmitgliedschaften ohne Kontext
Nur aktueller Berechtigungsstand
Manuelle Nachprüfung
Security mit migRaven.MAX
Direkte und indirekte Pfade nachvollziehen
Kritische Konten und Gruppen priorisieren
Veränderungen und Aktivitäten einordnen
Kontinuierlich überwachen und alarmieren
Typische Security-Aufgaben mit MAX
Komplexe Berechtigungsrisiken erkennen.
Direkte und indirekte Gruppenmitgliedschaften, Zyklen, privilegierte Konten und kritische Zugriffspfade sichtbar machen.Kritische Accounts und Gruppen priorisieren.
High-Risk-Gruppen und Risikotreiber bewerten und besonders relevante Strukturen zuerst untersuchen.Veränderungen und Auffälligkeiten untersuchen.
Historische Berechtigungsstände, AD-Änderungen, Regeltreffer und Systemereignisse im Zusammenhang betrachten.AD-Sicherheit kontinuierlich überwachen.
Neue Veränderungen und wiederkehrende Risiken über Monitoring und Alerting früh sichtbar machen.Häufige Fragen
zu Security & Risk Management
Schnelle Antworten zu Analyse, Priorisierung und Monitoring. Was offen bleibt, klärt direkt unserTeam– ohne Umwege.
Kontakt aufnehmen